ファイル監視
作成、削除、読み取り、書き込み; 成功と成功しない操作; リアルタイムで監視し、システム監査イベントを有効にする必要はありません。
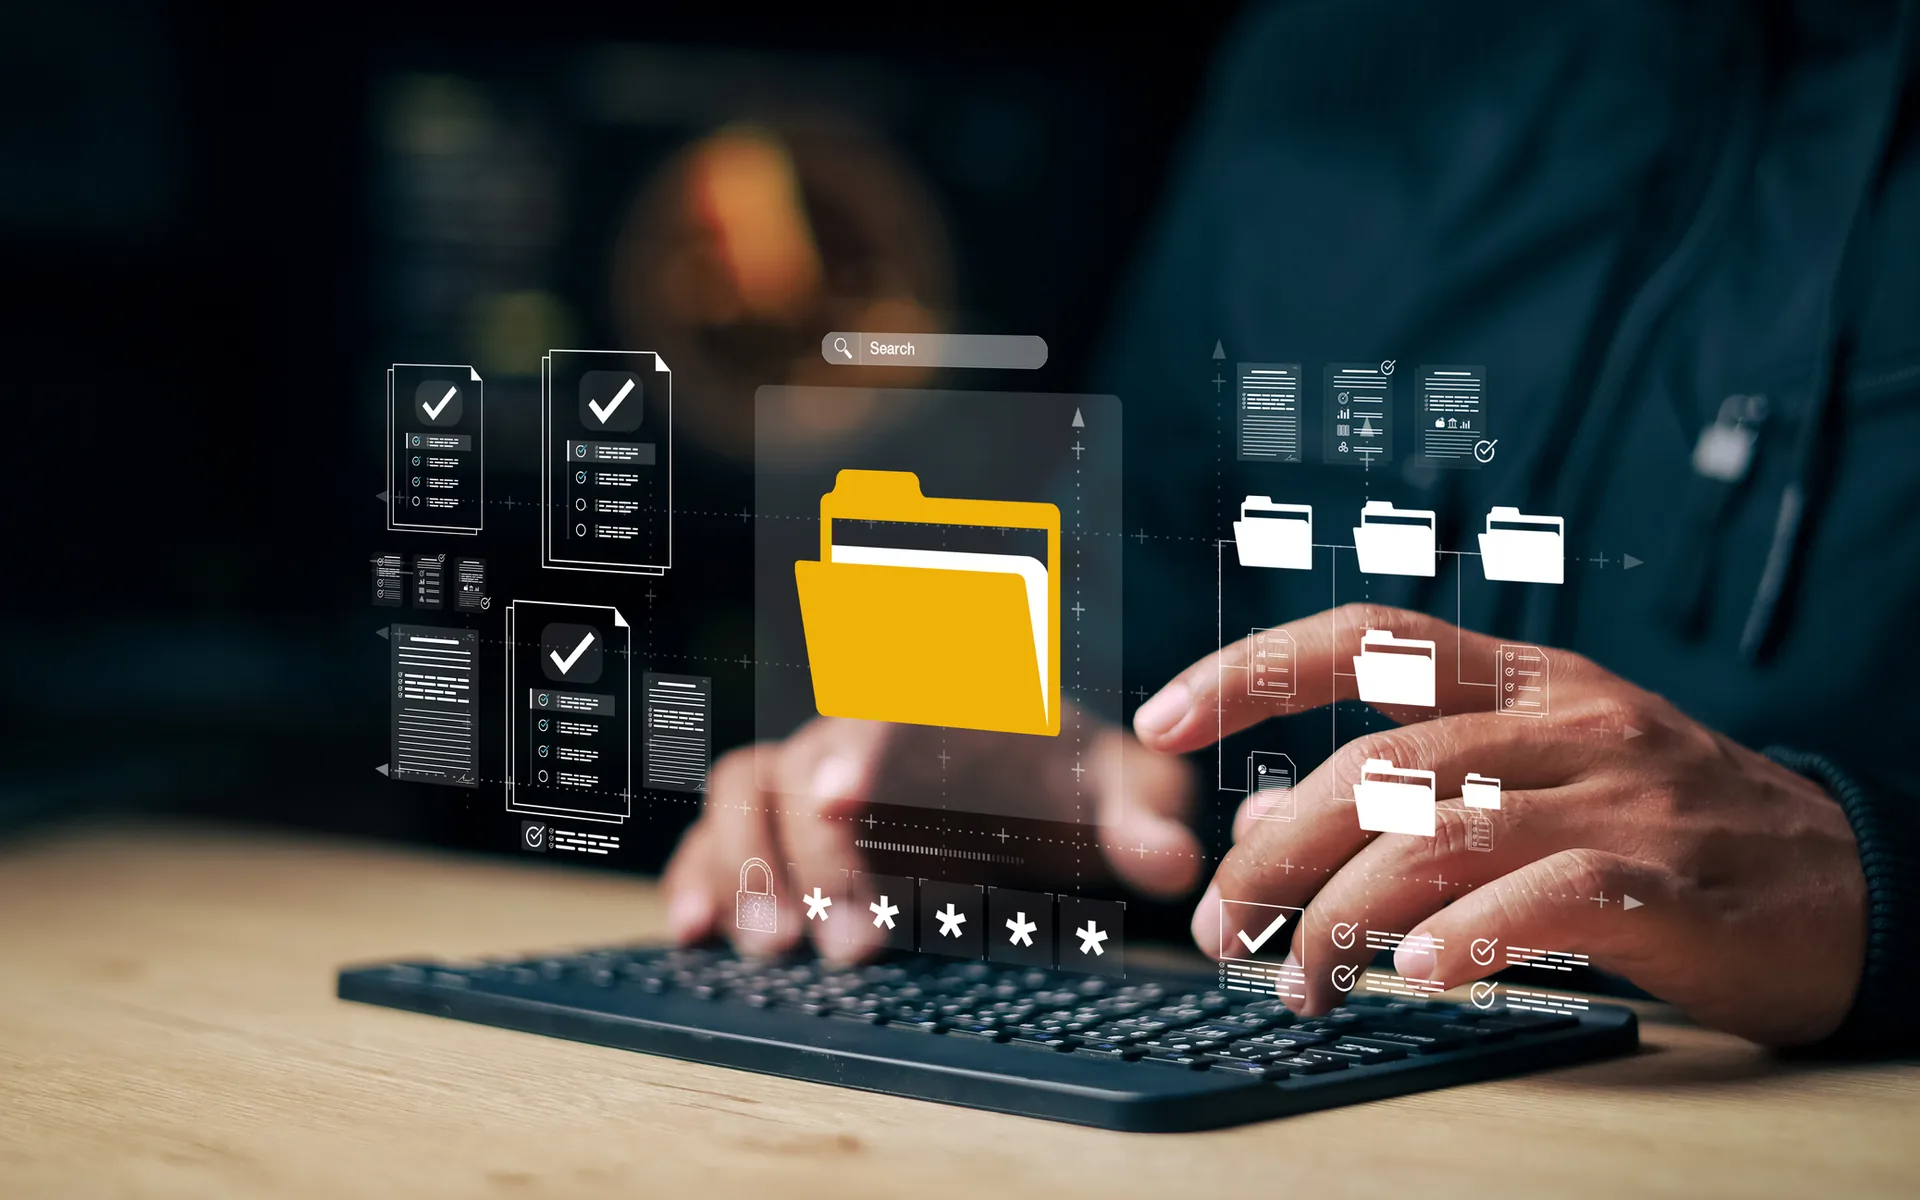
サーバーファイル監視 — 誰が・いつ・何をしたか;リアルタイム警報。サイバー「内査」の一環。
監視する必要があるサーバーに監視エージェントをインストールし、すべてのファイルアクティビティは、リアルタイムのアラートとレポートをいつでも管理ホストに集中的に返されます。 テクニカルベース:PAファイルサイト(Power Admin)
作成、削除、読み取り、書き込み; 成功と成功しない操作; リアルタイムで監視し、システム監査イベントを有効にする必要はありません。
ユーザーアカウント(ADドメインを含む)、IPアドレス、コンピュータ名、宛先ファイル、操作の種類、日付、時刻。
ユーザ、ファイル、またはアクションでフィルタリングします。時間範囲を指定し、データ保持期間を設定します。出力テキスト、HTML、CSV、またはPDF。
ログファイルが追加されてしまったのは、ミドルが変更されていないこと、予期しないユーザやプロセスによってファイルが変更されるとアラートが発生します。 PCI DSSなどの要求に対応
重要なファイルの障害、機密情報、歪み、内部漏れの読み込み - それの痕跡はありません。
誰やいつ削除しても、重要なファイルが突然消えます。
財務・人事情報は、フォローアップせずにオープンまたはコピーされます。
初期の検出なしに、多数のファイルが変更、暗号化、コピーされます。
レコードが改ざんされていないことを証明するために、PCI DSSのような標準は、ファイル整合監視(FIM)を必要とします。
すべての6つの質問は答えています:削除するとき、削除するか、移動するか、誰が機密ファイルを読み書きしたり、名前を変更/変更したり、ファイルの完全性をログファイルを追加したりします。
明確なアーキテクチャ: 1つの管理ホスト、複数のサーバープロキシ。
大量読書のための短い期間のための実時間警報;シナリオによる監視範囲を締めて下さい。
一般的に、同僚は5分で3~4の書類しか開かなくなります。 短い期間(例えば、20)で設定された数よりも多く読み込まれた場合、データがコピーされる可能性が高い - リアルタイムアラートは、ユーザーのアクティビティの規則に従って設定できます。
補償・契約・顧客情報を公開した方
ファイルが誤って削除または削除され、誰、いつ、そしてどのコンピュータを調べます。 残る前に、大量の読み取りやコピーを短時間で認識してください。
PCI DSSなどの監査要件をサポートするレポートとFIMレコードを提供します。
AIファイアウォールのログ解析、エントランスをガードし、出口に注意を払います。
BlackShieldについて防護・チェック・ガード・対応
概要に戻る監視する必要があるサーバー、フォルダ、およびユーザーについて学びます。
無料でカバレッジを評価します。
BlackAudit プランと見積りはスコープで利用可能です。
あなたが必要としない領域を販売しないオーダーメイドのアドバイス.
管理ホストおよび監視の代理店を取付けることによって警報規則をセットアップして下さい。
コピー検出などの高度なルールが含まれています。
定期的なレポートを提供し、必要に応じてルールを調整します。
インシデントレポートは、誰、いつ、そしてどのコンピュータを追跡します。
目的は、機密ファイル、FIM を読み取り、ファイルを削除したセキュリティコンプライアンス(例えば、)です。スコープは事前に明確になります。
はい。 アラートとレポートの表示 Active Directory/domain ユーザ、IP アドレス、コンピュータ名。
リアルタイムアラートは、「Y分にXファイル以上を読み込み」に設定して、一括コピーを早期に検出できます。
テキスト、HTML、CSV、またはPDF; ユーザ、ファイル、アクション、時間によってフィルタブル。
監視カバレッジを評価 → 無料で計画と引用 → インストール設定 → 定期的なレポートとフォローアップ.