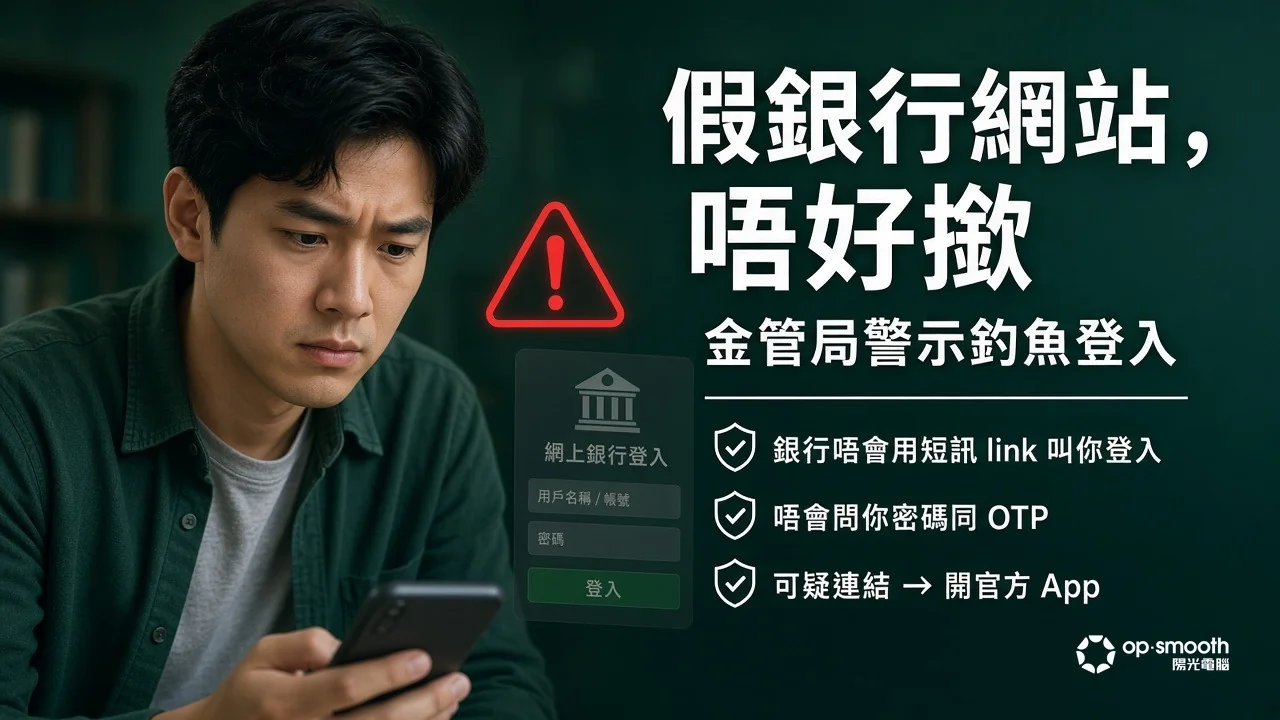
14 日金管局(HKMA)轉載多間銀行嘅詐騙警示,涉及東亞、上海商業、創興、集友、滙豐嘅假網站或假網上銀行登入畫面,以及 Livi 銀行嘅釣魚即時訊息。駭客手法好簡單——仿似官方頁,誘你輸入登入密碼同 OTP。
記住金管局提醒:
- 銀行唔會用短訊/電郵入面嘅超連結叫你去「官方網站」做交易
- 唔會用電話、電郵或短訊問你密碼、OTP 等敏感資料
- 收到可疑 link:唔好撳;要入網銀就自己開官方 App 或手動輸入你平時用嘅網址
中小企額外風險:財務同事若用公司電腦/共用 Wi‑Fi 撳中假 link,可能連帶影響公司銀行帳戶同電郵登入。建議內部再講一次:凡涉及銀行同付款嘅 link,一律當可疑,先核實再行。
想幫公司做員工保安意識簡報,或者檢查電郵/端點防護夠唔夠?歡迎 WhatsApp 陽光電腦。
WhatsApp 9699 3213資料來源:香港金融管理局〈Scam alert related to banks〉(2026-10-14)
https://www.hkma.gov.hk/eng/news-and-media/scam-alert/2026/10/20261014-3/
Facebook 原文:查看帖文